
Pozorna prywatność na łódzkich stronach publicznych
Wyniki społecznego audytu technicznego obnażają systemową klęskę ochrony danych osobowych w cyfrowym ekosystemie Łodzi. Oficjalne serwisy miejskie – w tym portal lodz.pl czy Biuletyn Informacji Publicznej (BIP) – stały się narzędziami nieuprawnionej inwigilacji, a Karta Łodzianina służy zarabianiu na danych mieszkańców.
Gmina jako władza publiczna ma szczególny, ustawowy obowiązek ochrony danych swoich obywateli, z którego w rażący sposób się nie wywiązuje, przedkładając zysk reklamowy nad konstytucyjne prawa mieszkańców. Zamiast gwarantować bezpieczeństwo, miejska infrastruktura bez wiedzy użytkowników „sprzedaje” ich profile globalnym platformom reklamowym.
Techniczny mechanizm naruszeń: Google Consent Mode i parametr „gcd”
Audyt wykazał krytyczne uchybienia na 28 z 39 badanych domen miejskich. Mechanizm naruszenia opiera się na tzw. „oszustwie maszynowym”. Systemy śledzące (Google Analytics, Google Ads, DoubleClick) uruchamiają się natychmiast po wejściu na stronę, zanim użytkownik podejmie jakąkolwiek decyzję dotyczącą prywatności. Opisujemy tutaj proceder na przykładzie ekosystemu Googla, ale dane były też przekazywane też np. do środowiska Mety.
Technicznym dowodem tego procederu jest parametr gcd=13l3l3l2l1l1 rejestrowany w sterylnych sesjach (bez wcześniejszych ciasteczek). Parametr ten raportuje do serwerów Google stan zgody jako GRANTED (udzielona), mimo braku interakcji użytkownika z bannerem. Proceder ten potwierdzono m.in. na domenach: lodz.pl, bip.uml.lodz.pl, mops.uml.lodz.pl itd.
Inwigilacja w cieniu prawa do informacji: problem ochrony danych w Biuletynie Informacji Publicznej (BIP)
Biuletyn Informacji Publicznej nie jest zwykłą, komercyjną witryną internetową, lecz urzędowym publikatorem teleinformatycznym, którego funkcjonowanie stanowi bezpośrednią realizację konstytucyjnego prawa obywatela do uzyskiwania informacji o działalności organów władzy publicznej oraz do prowadzenia kontroli społecznej (art. 61 Konstytucji RP). Obywatel, przeglądając BIP, wykonuje swoje uprawnienia społeczne lub obowiązki zawodowe, analizuje uchwały Rady Miejskiej, przetargi, struktury organizacyjne urzędu czy oświadczenia majątkowe urzędników. Z tego względu państwo i samorząd mają bezwzględny obowiązek zagwarantować każdemu użytkownikowi w pełni bezpieczny i anonimowy dostęp do prezentowanych tam treści.
Audyty techniczne miejskich serwisów ujawniły jednak, że na stronie łódzkiego BIP-u zasady te zostały rażąco złamane. Władze miasta zastosowały w serwisie rzekomo „autorskie narzędzie zgody na cookies”, które w rzeczywistości okazywało się nieaktualizowanym od lat kodem zewnętrznym (biblioteką wyciągniętą z publicznego repozytorium, pochodzącą z lat 2014–2016, a więc wydaną jeszcze przed wejściem w życie RODO). Rozwiązanie to nie wspierało nowoczesnych standardów zarządzania prywatnością (takich jak Google Consent Mode v2 czy IAB TCF) i w żaden sposób nie blokowało uruchamiania skryptów śledzących przed podjęciem decyzji przez mieszkańca.
W efekcie, natychmiast po wejściu na stronę bip.uml.lodz.pl, jeszcze zanim użytkownik zobaczył baner prywatności lub w cokolwiek kliknął, przeglądarka wysyłała do zewnętrznych serwerów analitycznych i reklamowych pakiety danych. Przesyłane pakiety zawierały trwały identyfikator klienta, dokładny adres URL i tytuł konkretnej przeglądanej podstrony oraz pełny odcisk techniczny urządzenia. Stanowi to bezpośrednie naruszenie zasad privacy by design (ochrony danych w fazie projektowania) oraz privacy by default (domyślnej ochrony danych) wynikających z art. 25 RODO.
W odpowiedzi na zarzuty Urząd Miasta Łodzi argumentował, że na stronach BIP nie dochodzi do naruszenia RODO, ponieważ publikowane są tam wyłącznie informacje publiczne bez możliwości interakcji (brak formularzy czy czatów), a pliki cookie oraz adresy IP rzekomo nie stanowią danych osobowych. Standaryzowana odpowiedź Miasta pomija jednak fakt, że łączenie trwałego identyfikatora klienta, odcisku przeglądarki oraz dokładnej ścieżki URL pozwala na pośrednią identyfikację osoby fizycznej, co znajduje jednoznaczne potwierdzenie w orzecznictwie Trybunału Sprawiedliwości Unii Europejskiej (m.in. w wyroku C-582/14 Breyer).
Konsekwencje takich uchybień w serwisie BIP są niezwykle groźne dla funkcjonowania społeczeństwa obywatelskiego. Szczegółowa wiedza o tym, jakimi konkretnie przetargami, decyzjami administracyjnymi czy oświadczeniami majątkowymi interesuje się dany mieszkaniec, przedsiębiorca czy dziennikarz śledczy, była bezprawnie przekazywana do zewnętrznych struktur komercyjnych. Świadomość, że władza publiczna lub komercyjne korporacje technologiczne mogą „patrzeć na ręce” osobom patrzonym władzy na ręce, wywołuje bezpośredni efekt mrożący — obywatele mogą zrezygnować z dochodzenia swoich praw w obawie przed utratą prywatności. Zamiast stanowić otwarty publikator, BIP stał się w ten sposób systemową barierą w dostępie do informacji publicznej
Komercjalizacja danych w lodz.pl: Łódź Media Group
Kluczową rolę w procesie profilowania odgrywa Łódzka Organizacja Turystyczna (ŁOT) oraz jej marka operacyjna Łódź Media Group (ŁMG). Choć oficjalne klauzule RODO deklarują brak profilowania, stan faktyczny wskazuje na agresywną monetyzację ruchu.
Mechanizm korzyści majątkowej obejmuje:
- manipulację ekosystemem reklamowym: poprzez raportowanie statusu „GRANTED” bez zgody, miasto sztucznie zwiększa wartość komercyjną swoich zasobów reklamowych (inventory) w aukcjach Google Ads. Algorytmy „Smart Bidding” traktują ten ruch jako legalny i spersonalizowany, co bezpośrednio przekłada się na wyższe przychody z identyfikatora AdSense ca-pub-6662457014686579.
- skalę inwigilacji: oferta komercyjna ŁMG opiera się na danych z Karty Łodzianina (350 000 użytkowników) oraz portalu lodz.pl, generującego oszałamiające 8 milionów odsłon miesięcznie.
- budowanie list remarketingowych przed uzyskaniem zgody: wykorzystanie Google Signals i tagów remarketingowych do śledzenia międzysprzętowego mieszkańców.
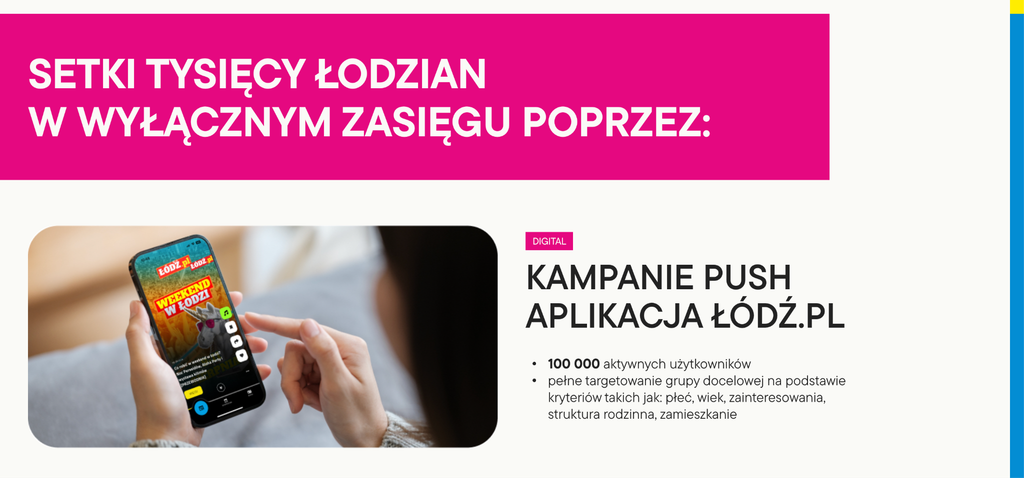
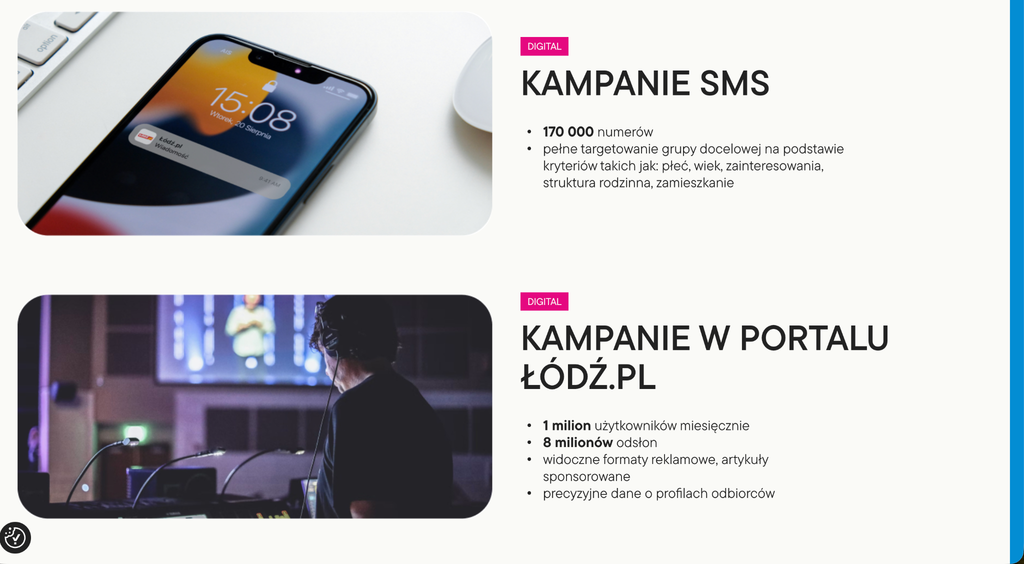
sceen ze strony Łódź Media Group: https://media.lodz.pl/
Karta Łodzianina: liczne naruszenia RODO
Naruszenia i uchybienia w zakresie ochrony danych osobowych (RODO) w ramach Karty Łodzianina oraz powiązanego z nią ekosystemu cyfrowego obnażają wielopoziomowy problem obejmujący kwestie formalno-prawne, organizacyjne oraz techniczne.
Już na wczesnym etapie wdrażania systemu audyt zewnętrzny przeprowadzony przez firmę DAGMA Sp. z o.o. wykazał, że jako podstawę prawną przetwarzania danych w procesie rejestracji wskazywano zgodę na „obsługę systemu Karta Mieszkańca”, co uznano za przesłankę nieprecyzyjną i niewłaściwą, gdyż właściwą podstawą powinno być wykonanie umowy zgodnie z art. 6 ust. 1 lit. b RODO. W tym samym badaniu stwierdzono brak publikacji imienia i nazwiska Inspektora Ochrony Danych (IOD) na stronie internetowej Karty Łodzianina, co stanowiło bezpośrednie naruszenie art. 11 ustawy o ochronie danych osobowych. Audytorzy zwrócili również uwagę na zbieranie opcjonalnych danych o zainteresowaniach użytkowników w kategorii „Zdrowie i uroda”, co wiązało się z wysokim ryzykiem nieuprawnionego profilowania w oparciu o szczególne kategorie danych osobowych chronione na mocy art. 9 RODO. Dodatkowo w strukturze organizacyjnej Łódzkiej Organizacji Turystycznej (ŁOT) odnotowano brak zwartej umowy powierzenia przetwarzania danych osobowych z podmiotem dostarczającym usługę poczty elektronicznej dla oficjalnej skrzynki kontaktowej systemu.
Poważne nieprawidłowości dotyczyły także partnera technologicznego systemu, spółki QB Sp. z o.o., gdzie rola Inspektora Ochrony Danych została formalnie przypisana jednemu z członków zarządu i współwłaścicieli firmy, co audytorzy zakwalifikowali jako ewidentne naruszenie art. 37 i 38 RODO z uwagi na bezpośredni konflikt interesów i brak wymaganej niezależności IOD od najwyższego kierownictwa. Jednocześnie zastępcą Inspektora Danych Osobowych w Łódzkiej Organizacji Turystycznej w zakresie Karty Łodzianina jest Daria Sarnowska, pracująca w spółce QB i prywatnie żona prezesa tejże spółki. Sytuacja ta rzutowała i rzutuje na obiektywizm nadzoru nad systemem, szczególnie że analizy Darii Sarnowskiej z 2021 wykazujące brak uchybień stoją w sprzeczności z wnioskami kontroli zewnętrznej firmy DAGMA sporządzonymi parę miesięcy później.
Wraz z rozwojem projektu doszło do przekształcenia pierwotnej karty zniżkowej w rozbudowany ekosystem cyfrowy lodz.pl, co pogłębiło skalę naruszeń zasad ogólnych RODO. Wykorzystując bazę obejmującą ponad 350 tysięcy użytkowników Karty Łodzianina, wewnętrzna komórka Łódź Media Group powołana przy ŁOT rozpoczęła komercyjną sprzedaż usług reklamowych i precyzyjne targetowanie odbiorców według wieku, płci, dzielnicy zamieszkania oraz zainteresowań. Wykorzystywanie danych zgromadzonych przy okazji świadczenia usług publicznych do celów komercyjnych stanowi naruszenie zasady ograniczenia celu wyrażonej w art. 5 ust. 1 lit. b RODO. Mimo tak znacznego rozszerzenia zakresu przetwarzania o nowe moduły funkcjonalne wprowadzone Aneksem nr 1 z 2024 r. (obejmujące m.in. bileterię, obsługę mieszkańca i wywóz odpadów komunalnych), nie przeprowadzono aktualizacji Oceny Skutków dla Ochrony Danych (DPIA), a dotychczasowe dokumenty DPIA opierały się wyłącznie na pierwotnym modelu karty zniżkowej i ignorowały procesy komercyjnej monetyzacji, co naruszało art. 35 RODO.
Pod względem technicznym audyty ruchu sieciowego ujawniły masowe uruchamianie skryptów analitycznych i reklamowych w momencie wejścia użytkownika na portal, jeszcze zanim podjął on jakąkolwiek decyzję dotyczącą zgody na pliki cookie. W wysyłanych do serwerów zewnętrznych pakietach danych znajdował się parametr gcd komunikujący stan zgody jako przyznany (GRANTED), co fałszowało rzeczywistą wolę użytkownika i naruszało zasadę legalności oraz rzetelności przetwarzania z art. 5 ust. 1 lit. a RODO. Ponadto postanowienia polityki prywatności przewidujące bezterminowe przechowywanie danych w celach marketingowych aż do momentu złożenia czynnego sprzeciwu na podstawie art. 21 RODO sprawiały, że mieszkańcy, którzy zaprzestali korzystania z Karty Łodzianina lata wcześniej, byli nadal niepokojeni komercyjnymi wiadomościami SMS od zewnętrznych nadawców reklamowych (przede wszystkim deweloperów).
Opisane praktyki to nie tylko błędy techniczne, ale szereg naruszeń prawa.
Brak nadzoru ze strony Miasta Łodzi: abdykacja organu publicznego
Kluczowym i najbardziej bulwersującym wątkiem całej sprawy jest całkowite zaniechanie obowiązków nadzorczych i kontrolnych przez Urząd Miasta Łodzi. Choć to gmina powierzyła realizację zadań publicznych partnerowi prywatnemu i stowarzyszeniu w ramach umowy partnerstwa publiczno-prywatnego (PPP) z 28 października 2020 r., władze miasta w praktyce abdykowały ze swojej roli strażnika prywatności i bezpieczeństwa mieszkańców.
Postanowienia umowy PPP (w szczególności punkty 10.5 i 10.6) gwarantowały Miastu Łódź pełne prawo do dokonywania kompleksowych kontroli, przeprowadzania corocznych audytów bezpieczeństwa oraz żądania od Partnera Prywatnego wszelkiej dokumentacji związanej z ochroną danych osobowych w terminie 7 dni od wezwania. Mimo dysponowania tak silnymi instrumentami prawnymi, organ publiczny z tych uprawnień nigdy nie skorzystał. W odpowiedział na wnioski o dostęp do informacji publicznej Biuro Promocji Urzędu Miasta Łodzi oficjalnie przyznało, że Miasto nie wzywało wykonawcy do przekazania dokumentacji dotyczącej bezpieczeństwa RODO (w tym kluczowych Ocen Skutków dla Ochrony Danych – DPIA), nie jest w jej posiadaniu oraz nie przeprowadzało u Partnera Prywatnego żadnych odrębnych kontroli ani audytów w zakresie przetwarzania danych osobowych.
Postępowanie to obnaża rażące podwójne standardy w podejściu do cyfrowego bezpieczeństwa. O ile Urząd Miasta Łodzi dba o własną infrastrukturę wewnętrzną – deklarując przeprowadzanie corocznych przeglądów IT, audytów oraz testów penetracyjnych miejskich systemów urzędowych – o tyle w odniesieniu do komercyjnego ekosystemu Karty Łodzianina i portalu lodz.pl, przetwarzającego dane blisko pół miliona obywateli, nie zastosowano żadnych mechanizmów weryfikacji. W konsekwencji Miasto nie posiadało żadnej niezależnej wiedzy na temat tego, czy podatności i błędy w zabezpieczeniach wykrywane w audytach sieciowych były faktycznie usuwane.
Co więcej, brak kontroli utrzymał się również w momencie, gdy system ulegał drastycznej rozbudowie. Na mocy Protokołu Konieczności nr 1/2023 oraz Aneksu nr 1 z 2 stycznia 2024 r. do aplikacji dodano sześć nowych modułów funkcjonalnych (obejmujących m.in. bileterię, obsługę wywozu odpadów komunalnych powiązaną z adresem zamieszkania oraz zintegrowane usługi miejskie). Mimo tak istotnej zmiany charakteru i zakresu operacji na danych obywateli, władze miasta nie wymagały sporządzenia nowej oceny DPIA, akceptując sytuację, w której cały rozbudowany portal opierał się na nieaktualnych dokumentach z lat 2020–2021.
Zamiast sprawowania realnego nadzoru, władze miasta wytworzyły sztuczny „labirynt podmiotowy”, pozwalający urzędnikom uchylać się od odpowiedzi na interpelacje radnych oraz pytania mieszkańców. Odpowiadając na krytykę, Wiceprezydent Miasta Łodzi Tomasz Piotrowski wielokrotnie odsyłał pytających do podmiotów zewnętrznych – twierdząc, że pytania o Kartę Łodzianina należy kierować do Łódzkiej Organizacji Turystycznej (ŁOT), a pytania o portal i aplikację do Biblioteki Miejskiej lub Łódź Media Group. Przypisywanie wyłącznej roli Administratora Danych Osobowych stowarzyszeniu ŁOT posłużyło Urzędowi Miasta jako wygodny parawan do zrzucenia z siebie odpowiedzialności prawnej. Sytuacja, w której organ władzy publicznej oddaje komercyjnemu podmiotowi władztwo nad danymi ponad 350 tysięcy mieszkańców bez prowadzenia jakichkolwiek kontroli, stanowi rażące niedopełnienie obowiązków wynikających z art. 24 i art. 28 RODO oraz stwarza bezpośrednie zagrożenie dla autonomii informacyjnej obywateli
Dlaczego to jest ważne dla każdego mieszkańca?
Miejskie portale, zamiast służyć obywatelom, stały się farmami danych eksploatowanymi w modelu Partnerstwa Publiczno-Prywatnego (PPP) z 2020 r. Wykorzystywanie „pozornych bannerów zgody” to systemowe nadużycie zaufania. Każdy łodzianin korzystający z BIP czy MOPS staje się towarem, którego dane – bez jego realnej wiedzy – zasilają globalny rynek reklamowy.